
Adi! Etxeetako routerretan segurtasun-arazo larria aurkitu dute
WPA2 izenez ezagutzen da etxe eta bulegoetako router gehienek darabilten segurtasun-protokoloa. Berorrek arautzen du nola antolatzen den bezeroa (routerrera konektatu nahi dena) eta zerbitzariaren (routerra) komunikazioa segurua izan dadin. Hau da, WPA2 bidez babestutako komunikazio bat ezartzean, printzipioz, ezinezkoa da sare bereko beste norbaitek zure komunikazioa harrapatu edo aldatzea ("kanpoko" bat zure etxeko wifi edo routerrera sartzea, alegia). Bada, segurtasun-arazo larri bat aurkitu dute protokolo horretan. KRACK deitu diote erasoari, eta bezero eta routerraren arteko zifratze-gakoen trukaketan dagoen ahultasun batean oinarritzen da. Zulo horri esker, zure routerrean edonor sartu daiteke, nahiko modu errazean.
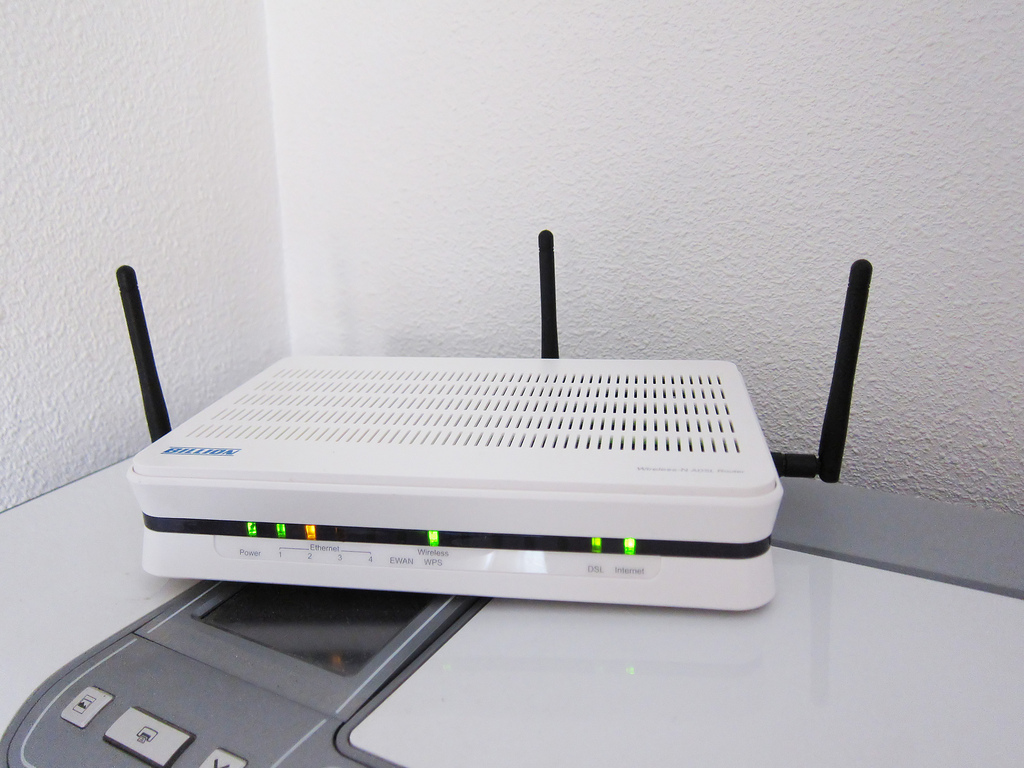
Oraindik ez da publikoki zabaldu zein den segurtasun-arazo hori; zein den "zuloa" zehatz-mehatz, alegia, baina ikertzaileek diotenez eraso honen bidez, WPA2 bidez babestutako komunikazioak harrapatu eta aldatu daitezke. Azken batean, router ireki bat bihurtuko da WPA2 bidez babestutako router bat. Ezagutza tekniko txiki bat duen edonor sartu ahal izango da zure etxeko edo bulegoko routerrera zulo hori erabilita.
Segurtasun-zuloaren eragina handia izan daiteke, izan ere routerraren softwarea partxeatzea eta konpontzea ez baita edozein erabiltzailek bere etxean egin dezakeena; gaitasun tekniko minimo bat behar du. Gainera, ez dago argi router-hornitzaileek eguneratutako softwarerik banatuko ote duten edo ez.
Arazoaren nondik norakoak gaur bertan argitaratuko dituzte (goizeko bostak PST ordu zonan, hemen kontagailu bat ). Erasoari buruzko informazio gehiago Ars Technica-ko artikulu honetan (inglesez) aurkitu daiteke. Datozen orduetan zehatzago jakin ahalgo dugu zer itxura hartzen duen kontu honek, baina orain arte jakin dugunaren arabera, segurtasun-arazo larri baten aurrean gaude.
Erantzunak kargatzen...


